20. Oktober 2026
Swiss Cyber Storm
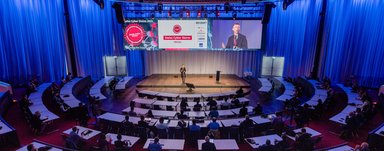
Auch an der Swiss Cyber Storm 2026 wird Temet wieder anzutreffen sein. Wir freuen uns euch an unserem Stand begrüssen zu dürfen.

Erfolgreiches IAM sichert nicht nur den Zugriff auf Daten und Systeme, sondern bildet das Rückgrat einer wirksamen und zukunftsfähigen Sicherheitsstrategie.
Kontakt aufnehmenBeratungstage
erfolgreiche Mandate
Sicherstellung einer zentralen Governance für persönliche / unpersönliche Identitäten, Berechtigungen, Accounts und Credentials mit geregelten und durchgängigen Prozessen wie z.B. User Lifecycle Management.
Sicherstellung von Transparenz und Nachvollziehbarkeit in Bezug auf Identitäten, Accounts und deren Berechtigungen zur Sicherstellung der Auskunfts- und Analysefähigkeit.
Sicherstellung von optimaler Time-to-Market (Nutzung neuer Services u. a. in der Cloud), Flexibilität und Zukunftsfähigkeit durch die Umsetzung von massgeschneiderten Konzepten auf Grundlage von Role-Based Access Control (RBAC), Attribute-Based Access Control (ABAC), Risk-Based Authentication, Anomaly Detection, ITDR (Identity Threat Detection & Response), Identity Risk Management, Bring-Your-Own-Identity (BYOID), Inbound und Outbound Federation (B2B / B2C).
Sicherstellung von Kosteneinsparungen durch effiziente Verwaltung von Identitäten, Berechtigungen, Accounts und Credentials dank Automatisierung und der Vermeidung von Funktionsredundanzen sowie komplexen Architekturen.
Kontaktieren Sie uns noch heute und erfahren Sie, wie unsere IAM-Experten Sie und Ihr Unternehmen unterstützen kann.
Auch an der Swiss Cyber Storm 2026 wird Temet wieder anzutreffen sein. Wir freuen uns euch an unserem Stand begrüssen zu dürfen.
Ein Cyber Symposium, Live Bug Bounty Challenge und EDU-Event in einem. Stefan Heller erklärt in seinem Vortrag «Security-Trainings sind tot» und spricht über radikales Umdenken, User Experience und Verhaltenspsychologie als Basis echter Sicherheitskultur.
Nach der gelungenen Premiere unseres Security Architecture Forums geht unsere Initiative in die zweite Runde.